Votre site Web cache des failles de sécurité ? Recherchez les clés API exposées, les secrets divulgués, les erreurs de configuration et les bibliothèques obsolètes avant que les attaquants n'utilisent Decloak.
Analysez n'importe quel site Web ou adresse IP en seulement 15 secondes et obtenez un rapport de sécurité exploitable alimenté par l'IA.
Détecter les vulnérabilités cachées, ...
54.95
$
/ vie
Présentation générale
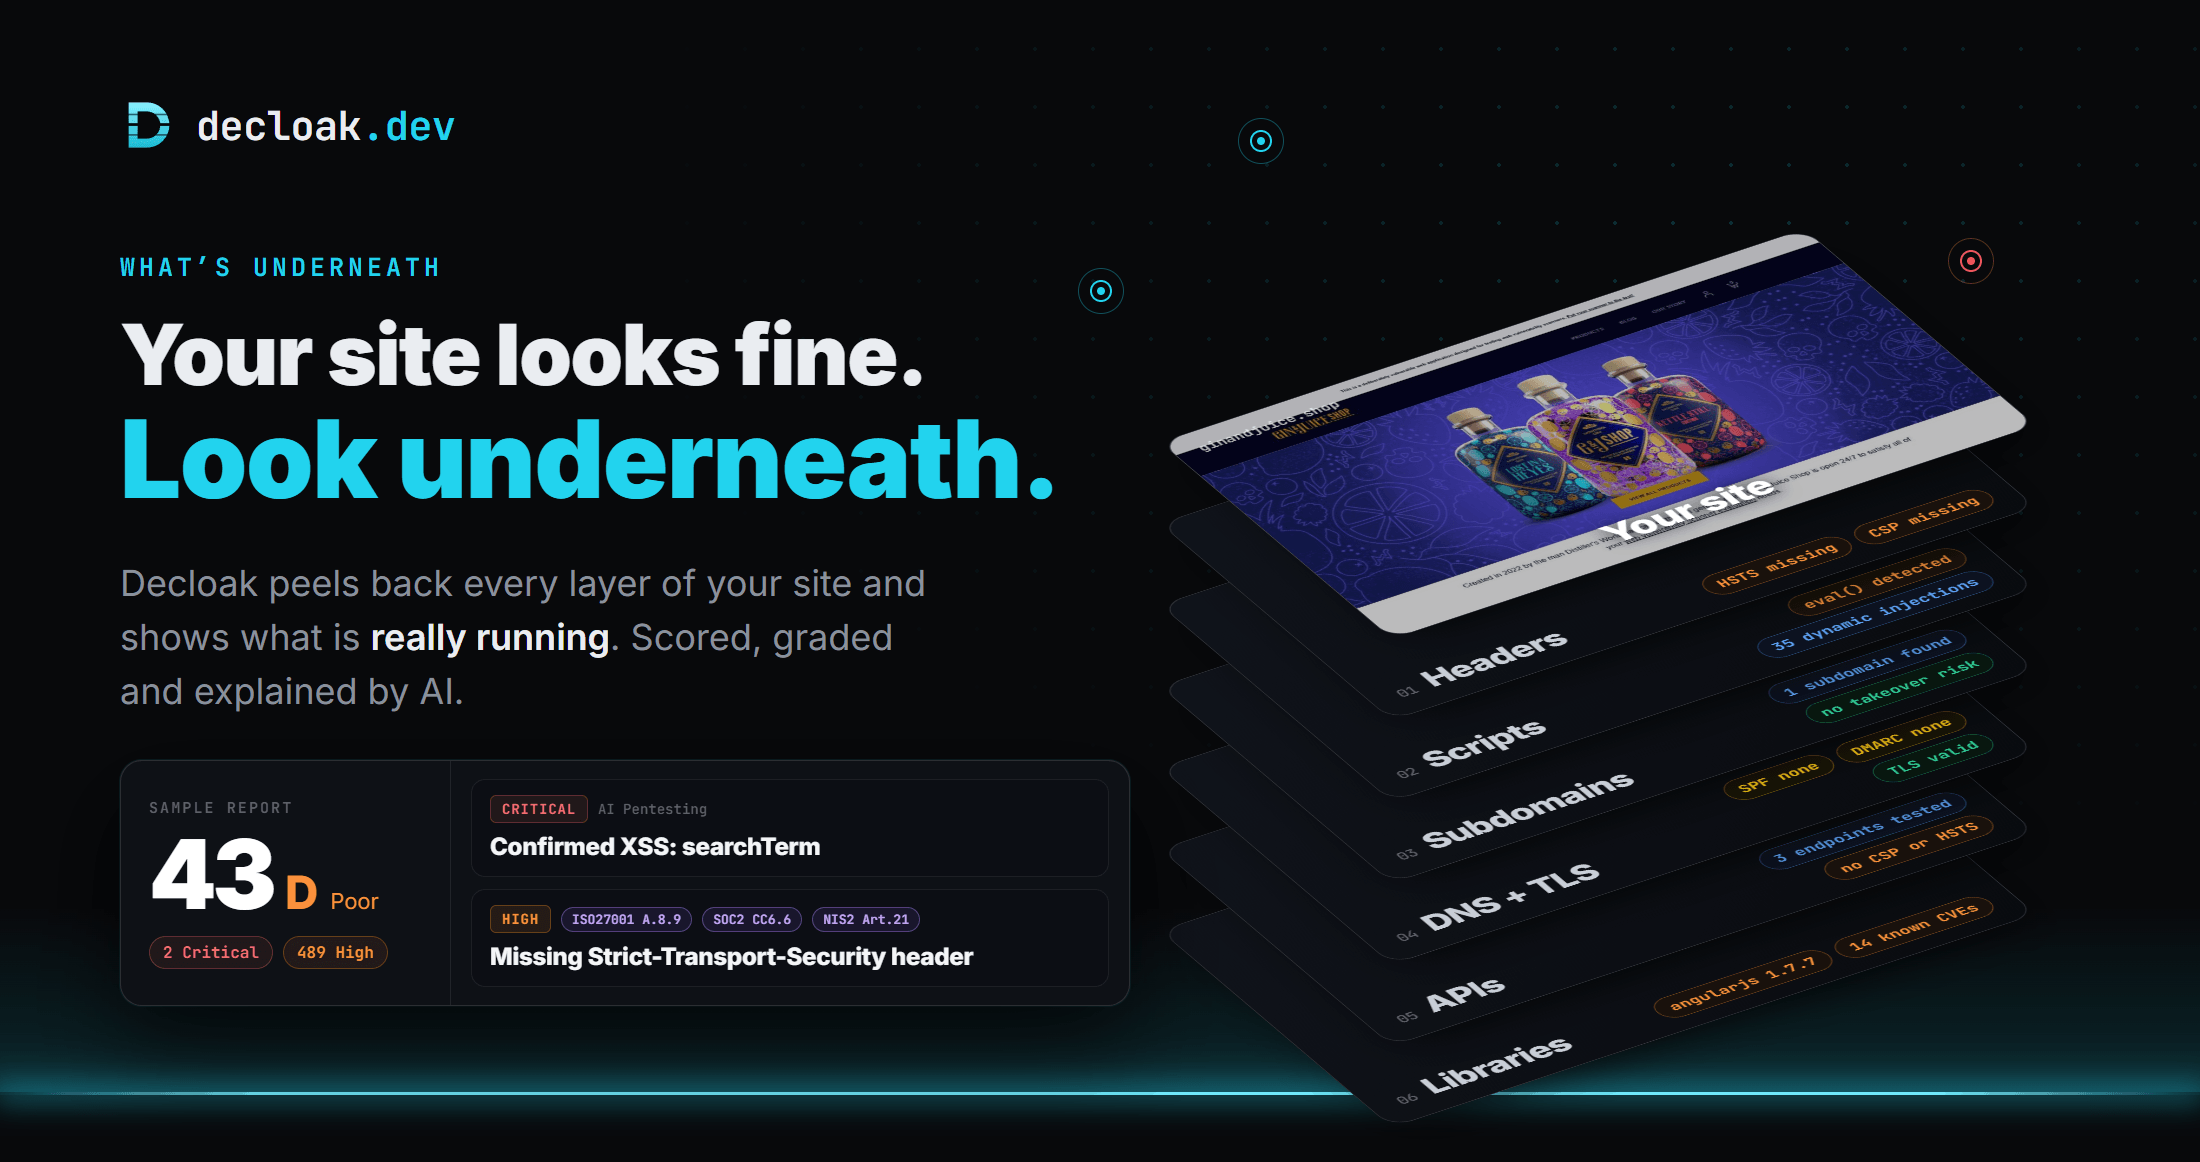
Votre site web dissimule-t-il des failles de sécurité ? Détectez les clés API exposées, les secrets divulgués, les erreurs de configuration et les bibliothèques obsolètes avant les attaquants grâce à Decloak .
Scannez n’importe quel site web ou adresse IP en seulement 15 secondes et obtenez un rapport de sécurité exploitable grâce à l’IA.
- Détectez les vulnérabilités cachées, les identifiants exposés et les failles de sécurité.
- Explorez des sites web entiers grâce à un agent d’IA capable d’effectuer une analyse approfondie sur jusqu’à 200 pages.
- Vérifiez les risques de sécurité par des tests d’intrusion actifs, et non par de simples alertes automatisées.
- Simplifiez la conformité aux normes SOC 2, ISO 27001, NIS2 et à la cartographie DORA.
- Réglez les problèmes plus rapidement grâce à des résultats priorisés, des conseils de remédiation et des rapports prêts pour l’audit.
Bénéficiez de plus de 65 fonctionnalités de sécurité web sur une seule plateforme, sans le prix exorbitant des entreprises. Commencez à analyser votre site avec Decloak dès aujourd’hui !
Sécurité d’entreprise abordable : Bénéficiez de plus de 65 fonctionnalités de sécurité sans le prix exorbitant des entreprises.
Détectez rapidement les vulnérabilités : repérez les clés exposées, les secrets divulgués et les failles de sécurité en 15 secondes.
Tests d’intrusion basés sur l’IA : examinez les sites web, testez les vulnérabilités et vérifiez les risques de sécurité réels.
Simplifiez la conformité : faites correspondre les résultats aux normes SOC 2, ISO 27001, NIS2 et DORA grâce à des rapports prêts pour l’audit.
Pourquoi se démasquer?
Que vous lanciez une application générée par l’IA, gériez plusieurs sites web clients ou supervisiez la sécurité de l’entreprise, Decloak réunit la détection des vulnérabilités, l’investigation basée sur l’IA, les tests d’intrusion actifs et la surveillance de la conformité sur une plateforme accessible.
-
Obtenez des résultats en quelques secondes : analysez un site web ou une adresse IP en 15 secondes environ et recevez un rapport de sécurité complet.
-
Allez au-delà des analyses de vulnérabilité de base : détectez les identifiants exposés, les erreurs de configuration de sécurité, les bibliothèques vulnérables et les problèmes spécifiques à la plateforme.
-
Laissez l’IA mener l’enquête : utilisez un agent d’IA autonome pour explorer les sites web, suivre les menaces potentielles et déceler les problèmes que les analyses automatisées traditionnelles pourraient manquer.
-
Vérifiez les risques de sécurité réels : effectuez des tests actifs avec des outils comme sqlmap, ffuf, nuclei et jwt_tool pour confirmer si les vulnérabilités sont exploitables.
-
Simplifiez la préparation à la conformité : faites correspondre les constats de sécurité aux exigences SOC 2, ISO 27001, NIS2 et DORA, avec des dossiers de preuves PDF horodatés.
-
Obtenez des recommandations concrètes : accédez à des rapports détaillés contenant des preuves, des scores de risque, une hiérarchisation des priorités et des conseils de remédiation.
-
Évolutivité sans outils coûteux : Accédez à plus de 65 fonctionnalités de sécurité à un coût bien inférieur à celui des plateformes d’entreprise traditionnelles.
-
Gardez le contrôle : utilisez le mode expert pour personnaliser les analyses d’IA et accéder à des options de test supplémentaires.
Comment ça marche
Fonctionnalités clés qui font passer la sécurité Web au-delà de l’analyse de base

-
Analyse rapide de la sécurité des sites web : analysez les sites web et les adresses IP en 15 secondes environ et recevez une note de sécurité AF.
-
Détection des secrets exposés : identifiez les clés API divulguées, les identifiants codés en dur et les informations sensibles.
-
Détection des bibliothèques vulnérables : Trouvez les bibliothèques JavaScript obsolètes et vulnérables qui pourraient exposer vos applications à des attaques.
-
Détection de la plateforme de codage Vibe : identifie automatiquement les problèmes de sécurité spécifiques à la plateforme dans les applications Lovable, Supabase et Base44.
-
Investigation de sites web basée sur l’IA : déployez un agent autonome pour analyser jusqu’à 200 pages, suivre les menaces potentielles et découvrir des vulnérabilités plus profondes.
-
Analyse des cartes sources : reconstruire le code source à partir des cartes sources exposées afin d’identifier les secrets codés en dur et autres risques de sécurité.
-
Intégration du renseignement sur les menaces : Recouper les domaines inconnus avec les données de renseignement sur les menaces.
-
Tests d’intrusion actifs (DAST) : Testez les résultats confirmés à l’aide d’outils sandboxés tels que sqlmap, ffuf, nuclei et jwt_tool.
-
Tests de sécurité des API : Découvrez et testez les points de terminaison des API REST, GraphQL et SOAP.
-
Mode expert : Prenez un meilleur contrôle des investigations par IA et accédez à des options de test avancées.
-
Cartographie de la conformité : relier les constats de sécurité aux contrôles SOC 2, ISO 27001, NIS2 et DORA.
-
Rapports PDF prêts pour l’audit : Exportez des dossiers de preuves horodatés pour les examens et les audits de conformité.
-
Suivi des corrections : Surveiller l’état des vulnérabilités, prioriser les correctifs et attribuer les résultats aux membres de l’équipe.
À qui Decloak est-il le mieux adapté ?
Decloak est conçu pour tous ceux qui possèdent, créent, gèrent ou sécurisent des actifs en ligne, des développeurs indépendants aux équipes de sécurité d’entreprise.
-
Développeurs et créateurs d’applications IA de Vibe : vérifiez les applications construites avec Lovable, Supabase, Base44 et d’autres plateformes de développement afin de détecter les identifiants exposés, les erreurs de configuration et les vulnérabilités avant leur mise en ligne.
-
Petites entreprises et startups : protégez vos sites web, applications et infrastructures numériques sans investir dans des solutions de sécurité d’entreprise coûteuses.
-
Équipes de sécurité et de conformité : automatisez les enquêtes sur les vulnérabilités, validez les risques de sécurité, préparez les preuves de conformité et suivez les mesures correctives.
-
Agences et fournisseurs de services gérés : Surveillez les sites web de vos clients, identifiez les problèmes de sécurité et fournissez des rapports exploitables ainsi que des recommandations de correction.
-
Développeurs et équipes techniques : intégrez des contrôles de sécurité dans les flux de travail de développement et détectez les vulnérabilités avant qu’elles ne deviennent des problèmes plus importants.
✅ Garantie satisfait ou remboursé sur 30j.
Decloak
54.95
$
/ vie
Intelligence de sécurité Web automatisée. Analysez n’importe quel site en 15 secondes environ et détectez les clés exposées, les erreurs de configuration et les bibliothèques vulnérables
Decloak Starter – Accès à vie
54.95
$
|
543.95$
Economisé -90%
✅ 50 pages par analyse
✅ 5 analyses par domaine et par jour
✅ Détection de prise de contrôle de sous-domaines
✅ Enquête complète par IA
✅ Exportation des preuves au format PDF
✅ Analyses récurrentes programmées
✅ Garantie satisfait ou remboursé de 30 jours
✅ Vous devez utiliser votre/vos code(s) dans les 60 jours suivant l’achat
✅ 5 analyses par domaine et par jour
✅ Détection de prise de contrôle de sous-domaines
✅ Enquête complète par IA
✅ Exportation des preuves au format PDF
✅ Analyses récurrentes programmées
✅ Garantie satisfait ou remboursé de 30 jours
✅ Vous devez utiliser votre/vos code(s) dans les 60 jours suivant l’achat
Decloak Pro – Accès à vie
175.95
$
|
1753.95$
Economisé -90%
✅ 200 pages par analyse
✅ 10 analyses par domaine et par jour
✅ Personnalisation des PDF (marque blanche)
✅ Accès et attribution des résultats pour l’équipe
✅ Mise en correspondance des résultats avec les contrôles de conformité
✅ Accès API
✅ Détection de prise de contrôle de sous-domaines
✅ Investigation complète par un agent IA
✅ Exportation des preuves au format PDF
✅ Analyses récurrentes planifiées
✅ Garantie satisfait ou remboursé de 30 jours
✅ Vous devez utiliser votre/vos code(s) dans les 60 jours suivant l’achat
✅ 10 analyses par domaine et par jour
✅ Personnalisation des PDF (marque blanche)
✅ Accès et attribution des résultats pour l’équipe
✅ Mise en correspondance des résultats avec les contrôles de conformité
✅ Accès API
✅ Détection de prise de contrôle de sous-domaines
✅ Investigation complète par un agent IA
✅ Exportation des preuves au format PDF
✅ Analyses récurrentes planifiées
✅ Garantie satisfait ou remboursé de 30 jours
✅ Vous devez utiliser votre/vos code(s) dans les 60 jours suivant l’achat
Decloak Enterprise – Accès à vie
219.95
$
|
2197.95$
Economisé -90%
✅ 200 pages par analyse
✅ 15 analyses par domaine et par jour
✅ Personnalisation des PDF (marque blanche)
✅ Accès et attribution des résultats pour les équipes
✅ Mise en correspondance des résultats avec les contrôles de conformité
✅ Accès API
✅ Tests de sécurité actifs (DAST)
✅ Tests d’intrusion par IA : découverte et test des points de terminaison de l’API
✅ Mode d’analyse authentifié
✅ Assistance prioritaire
✅ Détection de prise de contrôle de sous-domaines
✅ Investigation complète par agent IA
✅ Exportation des preuves au format PDF
✅ Analyses récurrentes planifiées
✅ Garantie satisfait ou remboursé de 30 jours
✅ Vous devez utiliser votre/vos code(s) dans les 60 jours suivant l’achat
✅ 15 analyses par domaine et par jour
✅ Personnalisation des PDF (marque blanche)
✅ Accès et attribution des résultats pour les équipes
✅ Mise en correspondance des résultats avec les contrôles de conformité
✅ Accès API
✅ Tests de sécurité actifs (DAST)
✅ Tests d’intrusion par IA : découverte et test des points de terminaison de l’API
✅ Mode d’analyse authentifié
✅ Assistance prioritaire
✅ Détection de prise de contrôle de sous-domaines
✅ Investigation complète par agent IA
✅ Exportation des preuves au format PDF
✅ Analyses récurrentes planifiées
✅ Garantie satisfait ou remboursé de 30 jours
✅ Vous devez utiliser votre/vos code(s) dans les 60 jours suivant l’achat